[ OFF-TOPPIC ] Avances scene de PlayStation 5

igusi2000 escribió:Lo dicen en la ultima version del webkit autoloader

Relapse es compatible con firmware 7.00–13.60, pero requiere una interfaz de red activa (conexión Wi-Fi o Ethernet, incluso sin acceso a Internet).

Exacto, es offline pero no sin red.
@cheyen2008 Entiendo que sera como vue en ps4 que necesitaba punto de red aunque no tuviese conexion, como conectarle una esp 32 etc..

Supongo que esto no pasa porque al ejecutar el webkit autoloader no esta guardando en cache n?
Lion_omega escribió:


Luego voy a probar esto.


Con este método se me queda aquí, estoy en 13.00 (estoy por subir a 13.60 haber si hay menos problemas) Tengo red local-IP

Imagen

Imagen
@igusi2000 Desconozco lo de PS4, no la tuve sorry.
Pero si WK Autoloader guarda en cache el contenido para luego poder ejecutarse sin acceso a internet
Yo no empezaria a subir firmware con el ansia, esto lleva lanzado 2 dias, esperar un poco que se vaya puliendo
SrSolido escribió:
pasnake escribió:Con esto funciona todo de momento

-kstuff-fpkg-1.13-dr-test5

-ShadowMountPlus 1.7beta2

En que firmware estás y que jailbreak usas?
A mi el test5 me da problemas con el webkit

Tengo dos consolas, una en 6.50 y otra en 13.60 , esta última es la que estoy usando ahora
DIE escribió:
Lion_omega escribió:


Luego voy a probar esto.


Con este método se me queda aquí, estoy en 13.00 (estoy por subir a 13.60 haber si hay menos problemas) Tengo red local-IP

Imagen

Imagen

Tienes varios perfiles en la consola?

Por lo visto ntfargo a actualizado el webkit 45.56.67.85 y ahora se puede elegir el payload
Para ftp es necesario etaHEN? ¿O hay otro?
cheyen2008 escribió:Que bajón, no se puede hacer lo del autoloader 100% offline. El problema no es del autoloader, es del propio xploit Relapse. Para el leak de KASLR no sirven direcciones loopback (127.0.0.1) que es lo que andaba cacharreando, así que nada, que putada [+risas]

Lo ideal es tener un dns local que te cape todo lo de playstation. yo lo tengo con pihole por ejemplo. Esto permite poder seguir usando internet para actualizar por ejemplo los payloads directamente desde pkg manager, utilizar ftp, u otros servicios similares.
olbapablo escribió:
cheyen2008 escribió:Que bajón, no se puede hacer lo del autoloader 100% offline. El problema no es del autoloader, es del propio xploit Relapse. Para el leak de KASLR no sirven direcciones loopback (127.0.0.1) que es lo que andaba cacharreando, así que nada, que putada [+risas]

Lo ideal es tener un dns local que te cape todo lo de playstation. yo lo tengo con pihole por ejemplo. Esto permite poder seguir usando internet para actualizar por ejemplo los payloads directamente desde pkg manager, utilizar ftp, u otros servicios similares.

Si, es lo ideal. Yo estoy preparando todo para que esté alojado en un LXC de Proxmox que ya que tengo el server siempre encendido pues aprovecho

@[erick] @Ferdopa Se plantea la posibilidad de abrir un subforo de Scene? Tener todo en un hilo es un poco follon la verdad... A mi me gustaría subir algun tuto pero no teniendo subforo me tirá un poco para atras
Lion_omega escribió:
DIE escribió:
Lion_omega escribió:


Luego voy a probar esto.


Con este método se me queda aquí, estoy en 13.00 (estoy por subir a 13.60 haber si hay menos problemas) Tengo red local-IP

Imagen

Imagen

Tienes varios perfiles en la consola?

Por lo visto ntfargo a actualizado el webkit 45.56.67.85 y ahora se puede elegir el payload


Sí estoy usando el principal, pero tengo dos, uno que abrí para la store Japonesa y bajar una demo LUA.
@cheyen2008 a pues tienes razon e desconectado internet y no va a sacada la 51 pruebala
moro_musa escribió:@cheyen2008 a pues tienes razon e desconectado internet y no va a sacada la 51 pruebala

Hace falta que reescriban el xploit relapse, no es cosa del auto loader, y por lo que he visto no es nada sencillo, habría que encontrar otra puerta de entrada para el xploit cosa que dudo que se pongan a hacer ya teniendo este
Os pongo un comentario que he visto en Facebook,

..... los tienes q hacer es conectar el autoload y cambiar las dns 127.0.0.1 si no me equivoco es esa las dns anteriores y lo reinicias y te activa el caché y ya tendrás el offline.

Cuando vuelva a casa (en unos días) lo probaré, pero vamos, que es cuestión de tiempo que lo del offline se arregle y seguro que el xploit está más refinado.
IMGX escribió:Os pongo un comentario que he visto en Facebook,

..... los tienes q hacer es conectar el autoload y cambiar las dns 127.0.0.1 si no me equivoco es esa las dns anteriores y lo reinicias y te activa el caché y ya tendrás el offline.

Eso es para dejar la consola sin acceso a internet, no para dejarla sin red.
mendezx escribió:Para ftp es necesario etaHEN? ¿O hay otro?

me respongo yo mismo, han sacado la nueva version de etahen para la 13.60 y de momento me funciona bien

https://github.com/GronedWaffel/etahen-13.60/releases
Pacorrr escribió:
Iverson88 escribió:Al final de tantos cuelgues lanzando el exploit la consola me pidió el firmware completo de recovery.... he perdido mi perfil y el lector ya no lo tengo emparejado (es una pro).....

No hiciste backup de tu perfil?
No, soy subnormal
Iverson88 escribió:
Pacorrr escribió:
Iverson88 escribió:Al final de tantos cuelgues lanzando el exploit la consola me pidió el firmware completo de recovery.... he perdido mi perfil y el lector ya no lo tengo emparejado (es una pro).....

No hiciste backup de tu perfil?
No, soy subnormal

Joer tío vaya putada, bueno, tendrás que usarla en digital [snif] , así que no todo está perdido [oki] .
Un saludo.
mendezx escribió:
mendezx escribió:Para ftp es necesario etaHEN? ¿O hay otro?

me respongo yo mismo, han sacado la nueva version de etahen para la 13.60 y de momento me funciona bien

https://github.com/GronedWaffel/etahen-13.60/releases


Maldito FTP, me funciona peor que ayer; ahora me va a 6.4mb... más de 8 horas para pasar un juego ¬_¬
Este está genial: https://sniperscheats.lol/
Imagen

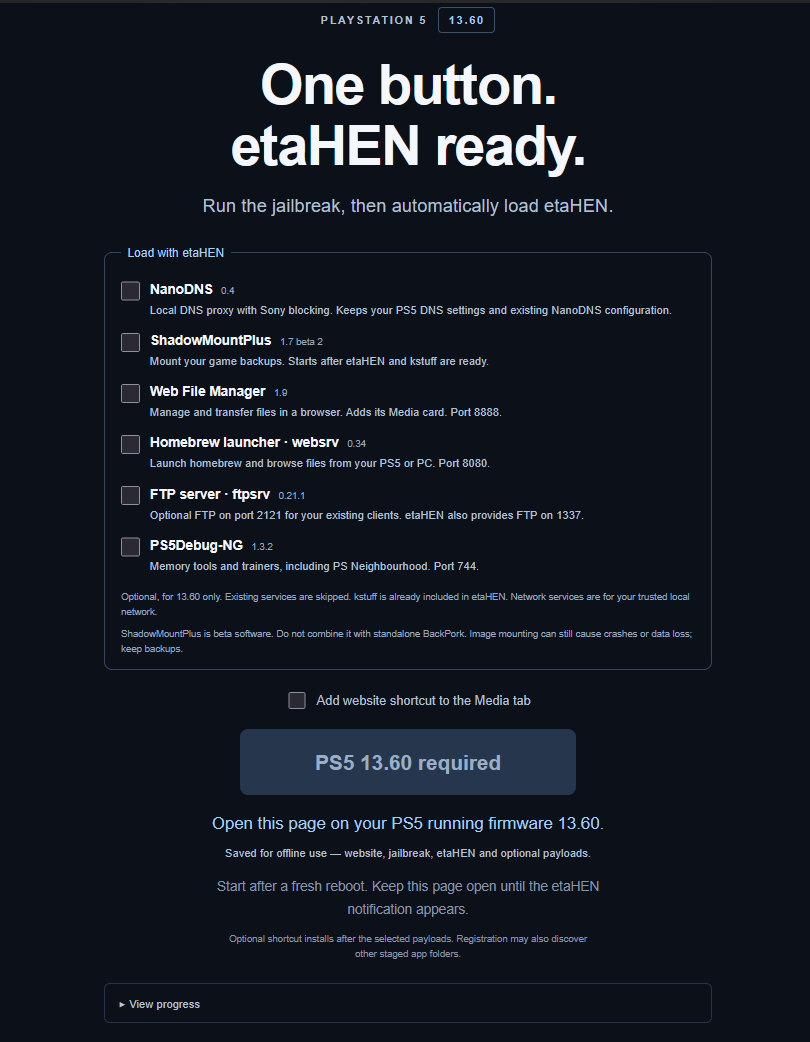
Te deja ya el autoloader puesto tras la primera ejecución y te permite configurar todo, lleva ya el etaHEN de la 13.6 que ha pasado @mendezx
Psmaniaco escribió:
Iverson88 escribió:
Pacorrr escribió:No hiciste backup de tu perfil?
No, soy subnormal

Joer tío vaya putada, bueno, tendrás que usarla en digital [snif] , así que no todo está perdido [oki] .
Un saludo.

Como se hace la copia del perfil? 😅
Me acabo de acojonar 😅

1 saludo!
cheyen2008 escribió:Este está genial: https://sniperscheats.lol/
Imagen

Te deja ya el autoloader puesto tras la primera ejecución y te permite configurar todo, lleva ya el etaHEN de la 13.6 que ha pasado @mendezx


entiendo que si estas por debajo del 13.60 aunque sea cualquier otro 13, no funciona no?
mendezx escribió:
mendezx escribió:
mendezx escribió:Para ftp es necesario etaHEN? ¿O hay otro?

me respongo yo mismo, han sacado la nueva version de etahen para la 13.60 y de momento me funciona bien

https://github.com/GronedWaffel/etahen-13.60/releases


Maldito FTP, me funciona peor que ayer; ahora me va a 6.4mb... más de 8 horas para pasar un juego ¬_¬


pillate este payload ftpsrv 1.16-ng (stable)
@DIE Entiendo que puede dar algun problema porque usa el etaHEN especifico de 13.6 pero la verdad es que no lo se a ciencia cierta
RyUk_YaGaMi escribió:
Psmaniaco escribió:
Iverson88 escribió: No, soy subnormal

Joer tío vaya putada, bueno, tendrás que usarla en digital [snif] , así que no todo está perdido [oki] .
Un saludo.

Como se hace la copia del perfil? 😅
Me acabo de acojonar 😅

1 saludo!

https://www.playstation.com/es-es/support/hardware/back-up-ps5-data-USB/
Guarda ese archivo a buen recaudo para evitar problemas.
Un saludo.
@Huertas34 @cheyen2008

Gracias, ahora ha pasado a 86mb.

La verdad es que me lo estoy pasando como un niño con su juguete nuevo.
olbapablo escribió:
cheyen2008 escribió:Que bajón, no se puede hacer lo del autoloader 100% offline. El problema no es del autoloader, es del propio xploit Relapse. Para el leak de KASLR no sirven direcciones loopback (127.0.0.1) que es lo que andaba cacharreando, así que nada, que putada [+risas]

Lo ideal es tener un dns local que te cape todo lo de playstation. yo lo tengo con pihole por ejemplo. Esto permite poder seguir usando internet para actualizar por ejemplo los payloads directamente desde pkg manager, utilizar ftp, u otros servicios similares.

Por curiosidad, ¿cómo has capado tú en pihole las conexiones a playstation? Yo lo he hecho con esta lista https://github.com/MagicStuffCL/Dnsbloc ... dguardhome pero no estoy seguro de que esté del todo actualizada o de que se actualice regularmente, ¿sabes de alguna mejor?

Lo que he hecho es crear un grupo en Group Management en Pi-hole y lo he llamado PS5, después en Lists la he añadido poniéndole solo ese grupo y en Clients he metido la IP de la PS5 en el grupo también. Al parecer bloqueaba bien, pero no me fio de que con esa lista se esté bloqueando todo así que al final he terminado quitándole desde el router el acceso a internet a la PS5 hasta que encuentre una lista que me de más confianza.

Saludos.
mendezx escribió:@Huertas34 @cheyen2008

Gracias, ahora ha pasado a 86mb.

La verdad es que me lo estoy pasando como un niño con su juguete nuevo.

Yo estoy sufriendo mucho porque no tengo la mia a mano para cacharrear me cago en todo
Todo lo que estoy comentando y tal es de leer el codigo de los repos y cosillas que voy viendo [+risas]
Pregunta igual algo tonta, si liberas la consola se puede seguir usando la ps portal? Supongo que no y entonces ya lo de liberar no es posible para mi, la uso mucho.
buenas,ya lo tengo todo funcionando,pero me gustaria poder activar trucos,sabeis cual programa necesito poner para la 13,60?,gracias.salu2.
@oagtcsport Seguro que alguien te puede ayudar más, pero entiendo que si mientras sea por red local
wanxu escribió:3. Ejecución del Jailbreak y Payloads
Cada vez que inicies la consola, ejecuta el exploit e inyecta los tres payloads esenciales juntos: etaHEN, K-stuff y shadowmountplus.
Importante: No cargues solo uno o dos; deben inyectarse los tres. Sin ellos activos en la RAM no podrás ejecutar ningún backup.


¿Para qué es necesario el shadowmount que no hagan los otros dos? En fw 9.60 con lapse+y2jb venía usado etaHEN y kstuff sin shadowmount sin problema.
Iverson88 escribió:
Pacorrr escribió:
Iverson88 escribió:Al final de tantos cuelgues lanzando el exploit la consola me pidió el firmware completo de recovery.... he perdido mi perfil y el lector ya no lo tengo emparejado (es una pro).....

No hiciste backup de tu perfil?
No, soy subnormal

No se si te servirá para algo:
https://github.com/earthonion/np-fake-signin
retabolil escribió:
wanxu escribió:3. Ejecución del Jailbreak y Payloads
Cada vez que inicies la consola, ejecuta el exploit e inyecta los tres payloads esenciales juntos: etaHEN, K-stuff y shadowmountplus.
Importante: No cargues solo uno o dos; deben inyectarse los tres. Sin ellos activos en la RAM no podrás ejecutar ningún backup.


¿Para qué es necesario el shadowmount que no hagan los otros dos? En fw 9.60 con lapse+y2jb venía usado etaHEN y kstuff sin shadowmount sin problema.


el etahen creo que iba como el culo en firm superiores. De ahi el shadowmount.
Otra cosa, yo solo cargo el nanodns e instalo todo de repo online, no me da urticaria tener la consola con internet. Una vez lanzado una vez el payload y con el autoloader ya puedes poner las cargas automáticas del kstuff y shadowmount.
@oagtcsport Lo he investigado y no, no se puede. Podrías usar chiaki o PSPlay desde una Steam Deck/Ayn Thor o similar, pero la PS Portal necesita conexion a los servidores de PSN asi que nada
@Iverson88

hola perdistes el emparejamiento como yo


A alguien mas le pasa de recibir el error CE-107098-5 cuando guarda partida en algunos juegos?
A alguien le va el emulador de ps2? De ser así, algún tuto?

Muchas gracias
pregunta si compro una ps5 nueva ahora slim con que firmws vienen? se sabe algo?
hadoken escribió:pregunta si compro una ps5 nueva ahora slim con que firmws vienen? se sabe algo?


el firm 14 lleva 2 semanas vivo cualquier ps5 va a venir con firm vulnerable ahora mismo
He probado el Wolverine en 11.60 y da error, entiendo que es porque hay que esperar al correspondiente backport no?
laeddis escribió:He probado el Wolverine en 11.60 y da error, entiendo que es porque hay que esperar al correspondiente backport no?


lo mismo en 13, imaginas bien.
laeddis escribió:He probado el Wolverine en 11.60 y da error, entiendo que es porque hay que esperar al correspondiente backport no?

yo estoy probandolo ahora mismo y de momento no me ha dado ni 1 error.
Lo converti a exFAT usando el image builder y listo.

nada nada, no vi que era 11.6 y no 13.6, sorry
MasterIro escribió:
olbapablo escribió:
cheyen2008 escribió:Que bajón, no se puede hacer lo del autoloader 100% offline. El problema no es del autoloader, es del propio xploit Relapse. Para el leak de KASLR no sirven direcciones loopback (127.0.0.1) que es lo que andaba cacharreando, así que nada, que putada [+risas]

Lo ideal es tener un dns local que te cape todo lo de playstation. yo lo tengo con pihole por ejemplo. Esto permite poder seguir usando internet para actualizar por ejemplo los payloads directamente desde pkg manager, utilizar ftp, u otros servicios similares.

Por curiosidad, ¿cómo has capado tú en pihole las conexiones a playstation? Yo lo he hecho con esta lista https://github.com/MagicStuffCL/Dnsbloc ... dguardhome pero no estoy seguro de que esté del todo actualizada o de que se actualice regularmente, ¿sabes de alguna mejor?

Lo que he hecho es crear un grupo en Group Management en Pi-hole y lo he llamado PS5, después en Lists la he añadido poniéndole solo ese grupo y en Clients he metido la IP de la PS5 en el grupo también. Al parecer bloqueaba bien, pero no me fio de que con esa lista se esté bloqueando todo así que al final he terminado quitándole desde el router el acceso a internet a la PS5 hasta que encuentre una lista que me de más confianza.

Saludos.

Yo he hecho wildcard directamente (*.playstation.net). No necesito ningun servicio de playstation en la ps5. Lo de los grupos y el cliente lo tengo exactamente como has hecho tu. Aunque ahora viendo la lista que has pasado he visto alguna que se me podría colar, como org.edgesuite.net. A mi nunca me ha saltado ninguna actualizacion automatica desde luego.
@DIE gracias! pues me esperaré, pero ahora mismo la verdad no se si hay algo en 11.60 que no haya en 13.60 ahora que han sacado tambien autoloader para la 13.60 no?

Además la mia es slim sin lector y demás.
Ellacopter escribió:
retabolil escribió:
wanxu escribió:3. Ejecución del Jailbreak y Payloads
Cada vez que inicies la consola, ejecuta el exploit e inyecta los tres payloads esenciales juntos: etaHEN, K-stuff y shadowmountplus.


¿Para qué es necesario el shadowmount que no hagan los otros dos? En fw 9.60 con lapse+y2jb venía usado etaHEN y kstuff sin shadowmount sin problema.


el etahen creo que iba como el culo en firm superiores. De ahi el shadowmount.
Otra cosa, yo solo cargo el nanodns e instalo todo de repo online, no me da urticaria tener la consola con internet. Una vez lanzado una vez el payload y con el autoloader ya puedes poner las cargas automáticas del kstuff y shadowmount.


Yo tb uso nanodns y la conecto a internet cuando quiero instalar algo con el payload manager. Fuera de eso la tengo desconectada de la red. Lo que no se es si el payload manager está actualizado para actualizar a la última versión de kstuff con soporte para fpkg, o tengo que desinstalar el antiguo e instalar el nuevo de forma manual.


laeddis escribió:@DIE gracias! pues me esperaré, pero ahora mismo la verdad no se si hay algo en 11.60 que no haya en 13.60 ahora que han sacado tambien autoloader para la 13.60 no?

Hay soporte para fpkg
@laeddis El autoloader funciona pero necesitas estás en un red local sí o sí.

Saludos.
mendezx escribió:
laeddis escribió:He probado el Wolverine en 11.60 y da error, entiendo que es porque hay que esperar al correspondiente backport no?

yo estoy probandolo ahora mismo y de momento no me ha dado ni 1 error.
Lo converti a exFAT usando el image builder y listo.

nada nada, no vi que era 11.6 y no 13.6, sorry


Osea que si tengo un backup mio en formato carpeta por ejemplo, con eso del image builder puedo convertirlo a exfat si?.
Gracias por compartir la info. No estoy al 100 % seguro, pero diría que la firma criptográfica de la unidad de disco almacenada en algún chip flash de la PS5 no se puede restaurar con el proceso de recuperación del enlace que comentas al realizar el respaldo.

Psmaniaco escribió:
RyUk_YaGaMi escribió:
Psmaniaco escribió:Joer tío vaya putada, bueno, tendrás que usarla en digital [snif] , así que no todo está perdido [oki] .
Un saludo.

Como se hace la copia del perfil? 😅
Me acabo de acojonar 😅

1 saludo!

https://www.playstation.com/es-es/support/hardware/back-up-ps5-data-USB/
Guarda ese archivo a buen recaudo para evitar problemas.
Un saludo.
Miguel20 escribió:
mendezx escribió:
laeddis escribió:He probado el Wolverine en 11.60 y da error, entiendo que es porque hay que esperar al correspondiente backport no?

yo estoy probandolo ahora mismo y de momento no me ha dado ni 1 error.
Lo converti a exFAT usando el image builder y listo.

nada nada, no vi que era 11.6 y no 13.6, sorry


Osea que si tengo un backup mio en formato carpeta por ejemplo, con eso del image builder puedo convertirlo a exfat si?.

Justo el Wolverine lo tenia en carpetas y con el exFAT image builder me lo convirtio rapido.
21305 respuestas