Hoy en día hay que proteger la cuenta Steam. Están robando más.

@mmiiqquueell Ya, por eso digo supuestamente. Yo tampoco me fio de ninguna web por muy fiable que digan que sea, por eso me estoy planteando comprar un mini pc para usarlo para todo lo que no sea jugar.
mmiiqquueell escribió:Esto te hace pensar ¿de que sirve SteamGuard realmente?


SteamGaurd sirve para lo que es: 2FA.

Es decir, autenticación en 2 pasos. El método es irrelevante, si bien se considera "más seguro" una app OTP y/o "authenticator".

Lo de "más seguro" es relativo y siempre depende de lo descuidada que es la gente. En orden, vendría a ser, por facilidad de vulneración, de menos a más seguro, correo, SMS, app.

Así que SteamGuard usó el método que más se ajustaba a tus necesidades del momento, o el que elegiste.

Dicho de otra manera 2FA NO ES USAR UN "ATHENTICATOR" (app de Smartphone), sino hacer 2 pasos, es decir, contraseña y un sistema ajeno para confirmar que estás en ***posesión*** de un sistema de identificación que has provisto, bien sea correo electrónico, SMS o app.

Y posesión en ese caso significa que no haya sido vulnerado, o sea, que tengas acceso exclusivo.

Dicho eso, mientras la gente sea totalmente descuidada, pueden poner todos los sistemas de seguridad y pasos que crean conveniente, mientras la gente siga introduciendo datos donde no debe, clique enlaces que no debe, etc, no hay sistema "seguro" que sirva de nada.

Que haya gente a quien les vulneren el correo, les roben el móvil (SMS y/o app, cuando además consultan el correo desde el propio terminal sin tomar medidas) y la contraseña del servicio, todo a la vez, es para hacer un estudio aparte, pero no por ello minusvaloremos un 2FA como SteamGuard.

El problema es que a las personas a quien va dirigida tanta medida de seguridad, en realidad no tienen ninguna higiene de seguridad, y ya pueden forzar el uso de mil sistemas que no va a servir ni SteamGuard, ni, si me apuras, llaves físicas.
mmiiqquueell escribió:
djlogan83 escribió:Pero porque te roben la contraseña con un keylogger no influye en nada con el 2FA.
Repito que puedes poner 1234 tranquilamente como contraseña que no van a acceder a tu cuenta por esa vía.

Esto va para todos, Steam deja alternativas al 2FA para iniciar sesión en caso de no poder usar SteamGuard, ya sea por e-mail o por SMS. Ya dije desde el primer comentario que es una mierda que no sirve porque me dejo cambiar la contraseña sin pasar por él, cuando debería haberme saltado que alguien estaba intentando cambiar la contraseña. De hecho en navidad que dan los cromos, los puse a la venta en el mercado y pide la confirmación de SteamGuard, pero como estuve más de X meses sin abrir SteamGuard y me cerro la sesión automáticamente y lo necesitaba para confirmar la venta del mercado, me pidió iniciar sesión en SteamGuard confirmando vía SteamGuard ¿cómo lo hago? pensé que estaba jodido, pero resulta que me dejo usar otra opción, mandar un SMS al móvil o por correo electrónico con un código, le puse por correo, me llego y ya pude activar SteamGuard, así, sin mas.

Esto te hace pensar ¿de que sirve SteamGuard realmente?

albertron escribió:También he de decir que suelo surcar los mares, aunque siempre en webs que supuestamente son fiables.

Eso dicen muchos usuarios que les hackean las cuentas de Steam. No existe web fiable, incluso en EOL si vas a posts muy antiguos te saltará el antivirus bloqueando la web por URL sospechosa.

Eso lo explico en mi mensaje anterior también. El correo asociado debes iniciarlo siempre en modo incognito. La seguridad al final es usar la lógica.
A mí me gustaba más antes. Compras juego, juegas y sin keys. Lo de las aplicaciones sles por jugar online. Me da a mí.
Al final todo es cuestión del descuido que tenga cada uno. Debemos tener en cuenta que INTERNET es la conexión que conecta a todo y todos en el mundo por la misma carretera.

En cambio en una carretera física de España un americano, chino, o de otro país no tiene acceso físicamente. Qué significa esto? pues que debes estar siempre con los ojos bien abiertos, no creer en los milagros, y en sms y/o correos milagrosos...

A veces hay peña que me escribe al whatsapp para decirme....."oye...esto es seguro?"....y me mandan una captura de pantalla de un correo o un sms de un banco o una empresa de transporte......

a la que yo pregunto....."has comprado algo a esta empresa?", y me dicen...no...
o... "tienes este banco?" y me dicen...no... [facepalm] y pienso....son tontos o lo hacen ver? si tienen dudas ante esta tontería, significa que a estos se los pueden "jincar" bien jincados...

Si dejas la llaves del coche puestas, ventanas bajadas, y te vas a comer a un restaurante, quizá dónde estés no encuentres coche....

Si no dejas el paño cerrado con llave de la puerta de casa, y te vas de vacaciones, depende donde vivas , igual cuando vuelvas te han robado..

Si te vas a la playa, te vas a bañar al agua, y dejas todos tus bienes ahí libres, siempre hay alguien más astuto, que igual te roba....

Evidentemente no en todos los sitios, y personas te lo harán, pero siempre hay que estar pendiente, porqué siempre hay alguien que quiere "joder" . Con este mundo de internet pasa exactamente lo mismo.

Si se tiene un sistema 2FA no es infalible, ..pero complica más las cosas....
Si se tiene bloqueadores de publicidad, no es infalible, pero seguro que se carga menos publicidad con "cosas" ocultas
Si no se utilizan juegos "trucho" o no descargas cosas raras, pues quizá haya menos probabilidades de que te jodan la marrana
Si no apretas en enlaces raros...seguro que se tendrá menos problemas
Si proteges mejor tu correo , pues más de lo mismo....
Respecto al hilo, a mi se me intentan entrar al listado de amigos cuentas o nombres de cuentas de lo más raras.
El gancho de "oye mira, soy una chica que molo y estoy buena" siempre es un recurso que bloqueo al instante. Ni la conozco, ni creo que sea una chica, luego adios.

Otro tipo de cuenta que ha intentado meterse en mi lista de amigos, es una de nombre numérica, como si fuera una cuenta random, por lo cual la he denunciado inmediatamente a valve y bloqueado.

Y es que, que te entre gente nueva por el chat es lo primero que intentan para robarte la cuenta, creo yo.
@bocatadecalamares es que es de cajón que de la nada no es normal que te envíen solicitudes gente anónima....

Yo puedo entender, que estés en partidas online y en una de las partidas coincides con un grupo de gente que hablas o chateas con ellos durante la partida (lo pasas bien, te ries) y luego pasen a formar parte de tus "amistades" cibernéticas.

Es como el rollo de INSTAGRAM que llegan muchas solicitudes de chicas despampanantes que no conoces de nada, sin ninguna foto (o 4 o 5 falsas), con perfil creado relativamente hace poco...y casi sin seguidores , una estafa al 1000%.

La peña las acepta, estos supuestos "bellezones" envían un mensaje con un enlace, diciendo que son ellas, y ya te han hackeado instagram y todo lo que esté enlazado [facepalm]

Si quiero ver tías buenas, internet está plagado de fotos (y más ahora con la IA), y si quiero ver tías en bolas, hay muchas páginas "xxx". El qué cae en estas tonterías es porqué tiene un problema moral.
@lolololito En Steam creo que solo puedes iniciar sesión con SteamGuard, vía confirmación de la APP o QR, si pierdes el Smartphone te quedas sin a menos que hayas generado los códigos de seguridad que son para anular SteamGuard. Solo es en el SteamGuard que te deja la alternativas de correo y SMS. Perdón, debí ser más especifico con esto, ya que cuando cambié de Smartphone me encontré con este problema y menos mal que no lo borre y vendí o tire, sino me hubiera quedado sin mi cuenta de Steam, tenia los códigos generados pero los deje dentro del smartphone, FAIL.

En caso de cagada y no poder hacer nada, debes contactar con el SAC de VALVe y rezar para que te den por bueno que eres tu, porque esta gente cuando es algo a su beneficio corren a la velocidad de la luz, pero cuando es en su contra no quieren saber nada.

El authentificador de google si lo pierdes no pasa nada, cuando hice el cambio de Smartphone igual que SteamGuard, tras instalar la app no había ni una sola cuenta en la lista, así que tuve que ir cuenta por cuenta a quitar el authentificador y volver a activarlo, te dejan alternativa para iniciar sesión (Google, Epic, Discord, Uplay, entre otros), vía correo, obvio, necesita otro lugar para confirmar, con esto mantengo que el 2FA no es muy útil en estas situaciones.

Lo de APPLE, ¿otro F?, no soy de Apple así que cero patatero, pero, a un amigo le "arregle" su ordenador varias veces, no le pasaba nada, solo era muy antiguo y el HW no daba, pero se negó a comprar otro, al final se agenció un MacBook, seguramente robado de la Uni, y me pidió que se lo preparará. El Mac parecía ser de una chica, intente buscar datos de contacto para ver si era robado, pero no encontré nada, aparte de que estaba todo protegido con contraseña y no me dejaba hacer nada. Entonces una pequeña búsqueda por internet y en 2 minutos logre borrar el llavero y quitar todas las contraseñas, ale, acceso a todos los archivos y sesiones de la chica. Pero vamos, seguridad de Apple ¿cero?, aunque hablo de hace ya 10 años.

En cuanto a EOL con la detección, no son los anuncios, son las firmas de usuarios que llevan más de una década sin entrar. Esas firmas con banners que muestran el ID de PSN, XBLive, Ninti, Steam, etc... si, algunos dominios (URLs) de esos Banners parecen estar en una lista negra.


@caja roja Es un extra de seguridad pero no significa que sea más eficiente. Es muy fácil engañar a la gente para que caiga en la trampa. Te pueden pillar el correo, pasarte un QR falso (que es como se hacen la mayoría de hackeaos a Steam), o incluso colarte un malware en el smartphone que por detrás hace cosas (que seguro fue así que le sacaron la tarjeta de crédito a mi padre). El 99.99% de los hackeos es porque el usuario se ha dejado engañar, eso no lo negare.


djlogan83 escribió:El correo asociado debes iniciarlo siempre en modo incognito.

Mucha gente tiene la idea equivocada de que el modo incógnito los hace invisibles en internet y los protege de atacantes, gobierno y esas cosas, pero en realidad, solo es para ocultar que páginas has visto (historial de navegación) si compartes el PC con otras personas.


lolololito escribió:A veces hay peña que me escribe al whatsapp para decirme....."oye...esto es seguro?"....y me mandan una captura de pantalla de un correo o un sms de un banco o una empresa de transporte......

a la que yo pregunto....."has comprado algo a esta empresa?", y me dicen...no...
o... "tienes este banco?" y me dicen...no... [facepalm] y pienso....son tontos o lo hacen ver? si tienen dudas ante esta tontería, significa que a estos se los pueden "jincar" bien jincados...

Mi padre, tal cual xD. Por ejemplo, tanto a mi madre como a mi padre le enviaron el de whastapp del hijo "he tenido un accidente, estoy en el hospital, he cambiado de teléfono y necesito pagar la factura", o no recuerdo como era, la cosa, mi madre enseguida se dio cuenta que era falso, ya que sabe que si me pasa algo llamaré y varias veces, en caso de no conocer el número no responden a menos que insistan, pero mi padre, bua, todo desesperado "ay, mi hijo, que se muere, ¿qué hago?, ¿y en que hospital está? ¿voy al banco para que paguen el coste?", mi madre casi le pega una paliza porque "tu hijo está en su habitación" [qmparto], mi padre es de esos que cosa que ve cosa que si o si me tiene que pasar.


DE FORMA RESUMIDA:
- Te hackean si te dejas hackear al caer en la trampa, donde TU mismo les das los datos.
- Los sistemas 2FA no son 100% efectivos, pero añaden una capa extra de seguridad que según si caes en la trampa puede que eviten una desgracia.
- Si el hackeo es al servidor que contiene los datos, entonces, aquí ya es ajeno a nosotros y no podemos hacer nada por mucha seguridad que tengamos (que es aquí donde me han pillado contraseñas y datos personales).

La mejor seguridad es irse a vivir en una cueva aislado del mundo xD
@mmiiqquueell yo no he dicho que sea para ocultarlo
@mmiiqquueell si pierdes el acceso al STEAM GUARD, aún te queda el SMS y/o el correo electrónico (aunque con el correo es como ligeramente más complejo).

Lo acabo de comprobar hace 5 min, y sin problemas. No tendría sentido que si pierdes la app te quedas jodido. Es un valor añadido más, una dificultad más. ;) (y al 100% que tengo STEAM GUARD activo)

Que el correo te lo hackeen , bueno...pero que alguien ya tengo tu número de teléfono ya sería la leche (no imposible de una manera normal).

Evidentemente te pueden enviar un mensaje de texto al teléfono, que la persona acepte en el link, y este haya reprogramado que las llamadas y/o sms se redirijan a otro número de teléfono (le pasó a la mujer de mi jefe con su "IPHONE" inhackeable ) [carcajad] [carcajad]

Me dijo...oye, ..puedo llamar pero cuando me llaman sale un contestador automático. A la que llamé, escuché la locución del contestador y la locución decía otro número de teléfono y compañía de telefonía diferente al de la mujer [facepalm] Desactivé los desvíos activos y ya pudo volver a recibir llamadas y "SMS" [tomaaa]

La peña le da a cualquier enlace que recibe macho [facepalm]
@djlogan83 ¿Cuando lo he dicho?, solo mencione que mucha gente cree que es para ocultarse, nada más.

@lolololito Vale, no sabia seguro, entonces el SteamGuard te lo puedes pasar por el ojete, los hackers van por el correo, ya que a partir de ese punto se puede hacer de todo si la cuenta y cuentas de todo lo que sea está asociado a dicho correo.

Calla, que mañana viene mi tía, que lleva un mes o así diciendo que tiene problemas porque al intentar abrir un PDF de una supuesta factura de no sé qué le da error, tengo miedo que sea un malware oculto como PDF, la gente mayor cae en todos estos correos falsos y no me extrañaría que se la hayan colado. El problema es que mi padre da el WiFi a toda la familia y siempre tienen todo activado "Wifi, BT, GPS, etc" por pereza de apagarlo o encenderlo. Entonces me preocupa que al conectarse, si es un malware, se distribuya por toda la red, por si acaso desconectaré mi ordenador xD
mmiiqquueell escribió:@djlogan83 ¿Cuando lo he dicho?, solo mencione que mucha gente cree que es para ocultarse, nada más.

@lolololito Vale, no sabia seguro, entonces el SteamGuard te lo puedes pasar por el ojete, los hackers van por el correo, ya que a partir de ese punto se puede hacer de todo si la cuenta y cuentas de todo lo que sea está asociado a dicho correo.

Calla, que mañana viene mi tía, que lleva un mes o así diciendo que tiene problemas porque al intentar abrir un PDF de una supuesta factura de no sé qué le da error, tengo miedo que sea un malware oculto como PDF, la gente mayor cae en todos estos correos falsos y no me extrañaría que se la hayan colado. El problema es que mi padre da el WiFi a toda la familia y siempre tienen todo activado "Wifi, BT, GPS, etc" por pereza de apagarlo o encenderlo. Entonces me preocupa que al conectarse, si es un malware, se distribuya por toda la red, por si acaso desconectaré mi ordenador xD

Ahhhh vale vale te entendí mal entonces jajajj.

Solo me refería a que el login de correo siempre en incógnito por la persistencia.
mmiiqquueell escribió:Vale, no sabia seguro, entonces el SteamGuard te lo puedes pasar por el ojete, los hackers van por el correo, ya que a partir de ese punto se puede hacer de todo si la cuenta y cuentas de todo lo que sea está asociado a dicho correo.


A ver, yo pienso que ya sería la leche, que uno tenga el correo sin 2FA y con la misma contraseña que en STEAM. Además , el primer método más fácil de recuperación con STEAM GUARD es al número de teléfono (que ya sería la leche que también te lo hubieran hackeado XD ). Luego, de otro modo , puedes hacer que te envíe el correo, pero primero al SMS. ;)
mmiiqquueell escribió:Calla, que mañana viene mi tía, que lleva un mes o así diciendo que tiene problemas porque al intentar abrir un PDF de una supuesta factura de no sé qué le da error, tengo miedo que sea un malware oculto como PDF, la gente mayor cae en todos estos correos falsos y no me extrañaría que se la hayan colado. El problema es que mi padre da el WiFi a toda la familia y siempre tienen todo activado "Wifi, BT, GPS, etc" por pereza de apagarlo o encenderlo. Entonces me preocupa que al conectarse, si es un malware, se distribuya por toda la red, por si acaso desconectaré mi ordenador xD


Para todo este tipo de personas que "no miran donde ponen el dedo" , lo mejor que se puede hacer es que si utilizan WINDOWS, cuenta USUARIO ESTÁNDARD con CONTRASEÑA y antivirus con FIREWALL "de pago".

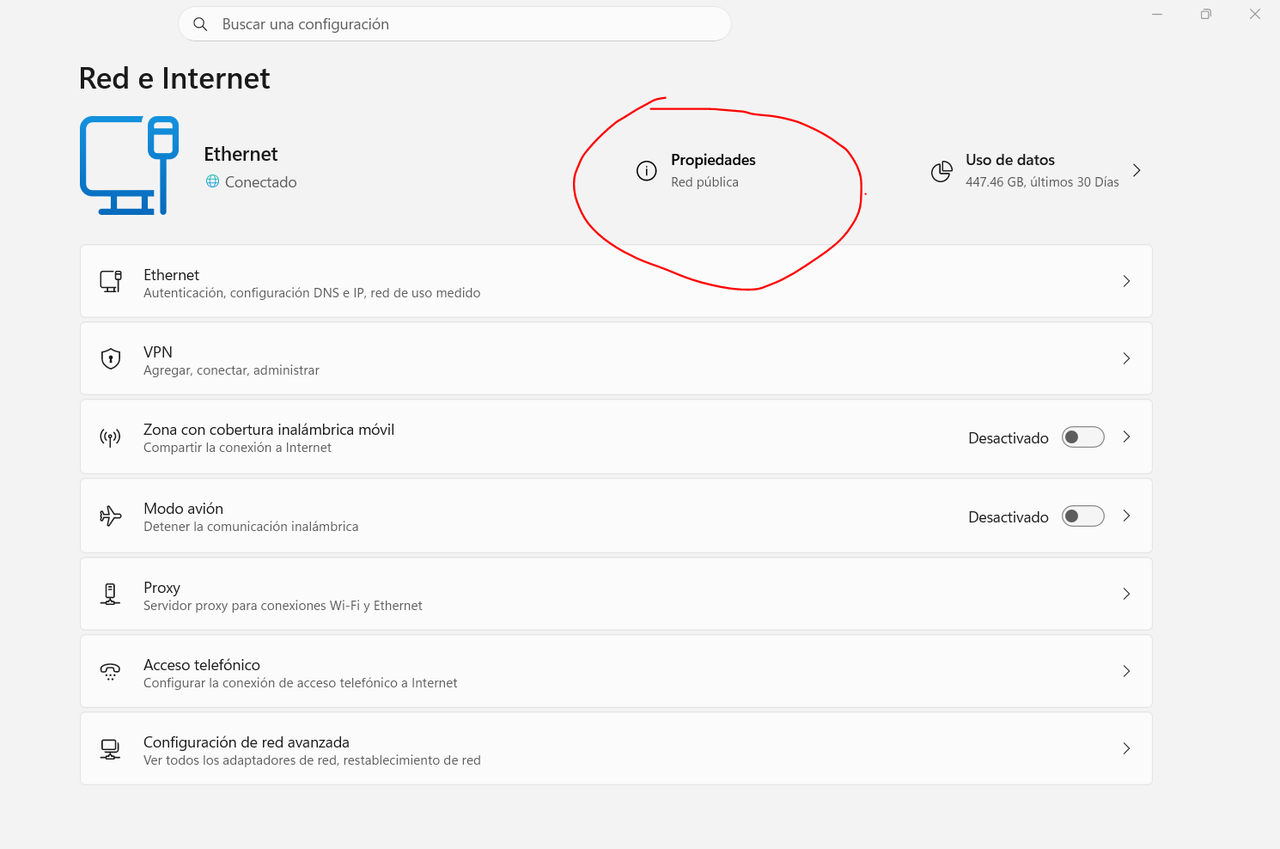
Y en tu caso, en tu casa,...si utilizas Windows, poner la red del ordenador en MODO PÚBLICA ....

Imagen

...y si tu ROUTER te lo permite (que hay muchos routers domésticos que lo permiten), crear una RED DE INVITADOS: esta red solo les permite navegar por internet, y no tener conexión entre los dispositivos de la misma red (CLIENT ISOLATION). Routers de MOVISTAR / O2 / DIGI permiten hacerlo.

ORANGE también lo hace, pero además con otro DHCP distinto (no estoy seguro que cree una VLAN), no me acuerdo bien

[beer]
La mayoría de robos de cuentas son por "pesca de arrastre" de varios métodos. Nadie va a intentar romperos la contraseña por fuerza bruta (les saldría bastante más caro que lo que obtendrían de vuestra cuenta) ni hacer ataques dirigidos contra vosotros específicamente.

Sí, una contraseña compleja generada por un gestor de contraseñas es mejor que una simple, y tener contraseñas diferentes para cada sitio es algo imperativo.
Pero eso no va a evitar que os roben las cookies de sesión y tengan acceso total a vuestras cuentas si os bajáis cualquier malware, que es como se saltan la contraseña y el 2FA. Por eso las páginas de los bancos limpian cookies y cierran sesión cada pocos minutos si te dejas la página abierta, y no permiten mantener la sesión abierta.

Lo de siempre desde los inicios de internet: tener sentido común. Y si puedes tener un proveedor de DNS cifrada (NextDNS son 20 pavos al año) que a su vez te permite aplicar filtros actualizados en tiempo real (por ejemplo: https://github.com/hagezi/dns-blocklists) que bloquean URLs maliciosas, todavía reduces más las posibilidades de que te cuelen algo.
63 respuestas
1, 2