
PHP2Shell es el nombre con el que se conocen dos vulnerabilidades críticas en el núcleo de PHP, identificadas como CVE-2026-109618 y CVE-2026-109619. En el sistema de puntuación CVSS que va del 0 al 10 han logrado un meritorio 9,2. Ambos fallos se encuentran en partes centrales de PHP que se utilizan para procesar solicitudes, así que se consideran vulnerabilidades muy graves y, a la vez, muy difíciles de solucionar sin romper la compatibilidad con versiones anteriores, perjudicar el rendimiento o forzar cambios en el ecosistema de extensiones.
PHP es un lenguaje de programación muy popular y una vulnerabilidad crítica podría permitir a un atacante tomar el control de los servidores afectados, sustraer credenciales y modificar las webs que alojan ¿Quién usa PHP? WordPress, Joomla, Drupal, MediaWiki de Wikipedia y ElOtroLado, entre muchos otros. Wiz describe PHP como "la columna vertebral de la web" y asegura que es un lenguaje de programación que impulsa el 70 % de las páginas de todo el mundo. Por su parte, OpenAI considera que PHP2Shell es "uno de los problemas de seguridad más importantes de los últimos tiempos". EOL ya ha aplicado el parche.
Las vulnerabilidades PHP2Shell se descubrieron el pasado verano por investigadores de Calif, y un equipo de Wiz los identificó de forma independiente. El hallazgo de estos fallos no fue del todo una sorpresa para la PHP Foundation, debido a que en una auditoría externa de seguridad de 2024 encontró los primeros indicios de uno de los problemas de memoria que ha terminado identificando como la vulnerabilidad CVE-2026-109618. Los investigadores llegaron a plantearse un posible exploit, pero no encontraron ningún vector de ataque.
En ausencia de una vía para desencadenar la vulnerabilidad, carecían de una demostración práctica y dedicaron los recursos a otros fallos con consecuencias más claras y que podían probar. PHP Foundation también reconoce dificultades a la hora de decidir cómo abordar el problema y que carecía de recursos suficientes.
Demostración de PHP2Shell en Wordpress.
Viajamos en el tiempo hasta 2026. Hace unos meses PHP entró en el programa Patch the Planet, una iniciativa de OpenAI para reforzar la seguridad de proyectos de código abierto. Calif inició una auditoría de PHP el 30 de julio y, el 11 de agosto, uno de sus investigadores informó sobre la ejecución remota de código. El fallo aprovechaba el problema de gestión de memoria del que existían sospechas desde 2024. Es la vulnerabilidad que ahora se identifica como CVE-2026-109618.
Tanto Calif como OpenAI y Wiz han logrado encontrar y probar las vulnerabilidades PHP2Shell con la ayuda de la IA. Destacan la contribución de GPT-5.6 y Gemini 4 Argon. Todas las partes implicadas en este descubrimiento coinciden en que se trata de una demostración de cómo la IA de frontera supone un cambio radical para la ciberdefensa. Los fallos PHP2Shell llevan más de una década presentes en el código de PHP, pero debido a su enorme complejidad, tanto de detección como de ejecución, eran muy difíciles de encontrar y explotar.
Durante la investigación de PHP2Shell, la IA ha analizado el código, identificado las condiciones necesarias para ejecutar un exploit y desarrollado pruebas de concepto. También se ha usado para encontrar y validar las soluciones.
Una vez identificadas y demostradas las vulnerabilidades, comenzó la tarea de coordinar su divulgación y la distribución de los parches. El proceso se complicó el 20 de octubre, dos días antes de la fecha en la que la PHP Foundation iba a revelar PHP2Shell, cuando aparecieron los identificadores CVE. En ese momento se decidió adelantar del 22 al 21 de octubre la puesta de largo de las vulnerabilidades. Para la PHP Foundation, era una solución intermedia que permitía actuar con rapidez, dar tiempo a los afectados a prepararse y garantizar que todos dispusieran de una forma sencilla de actualizar sus sistemas.
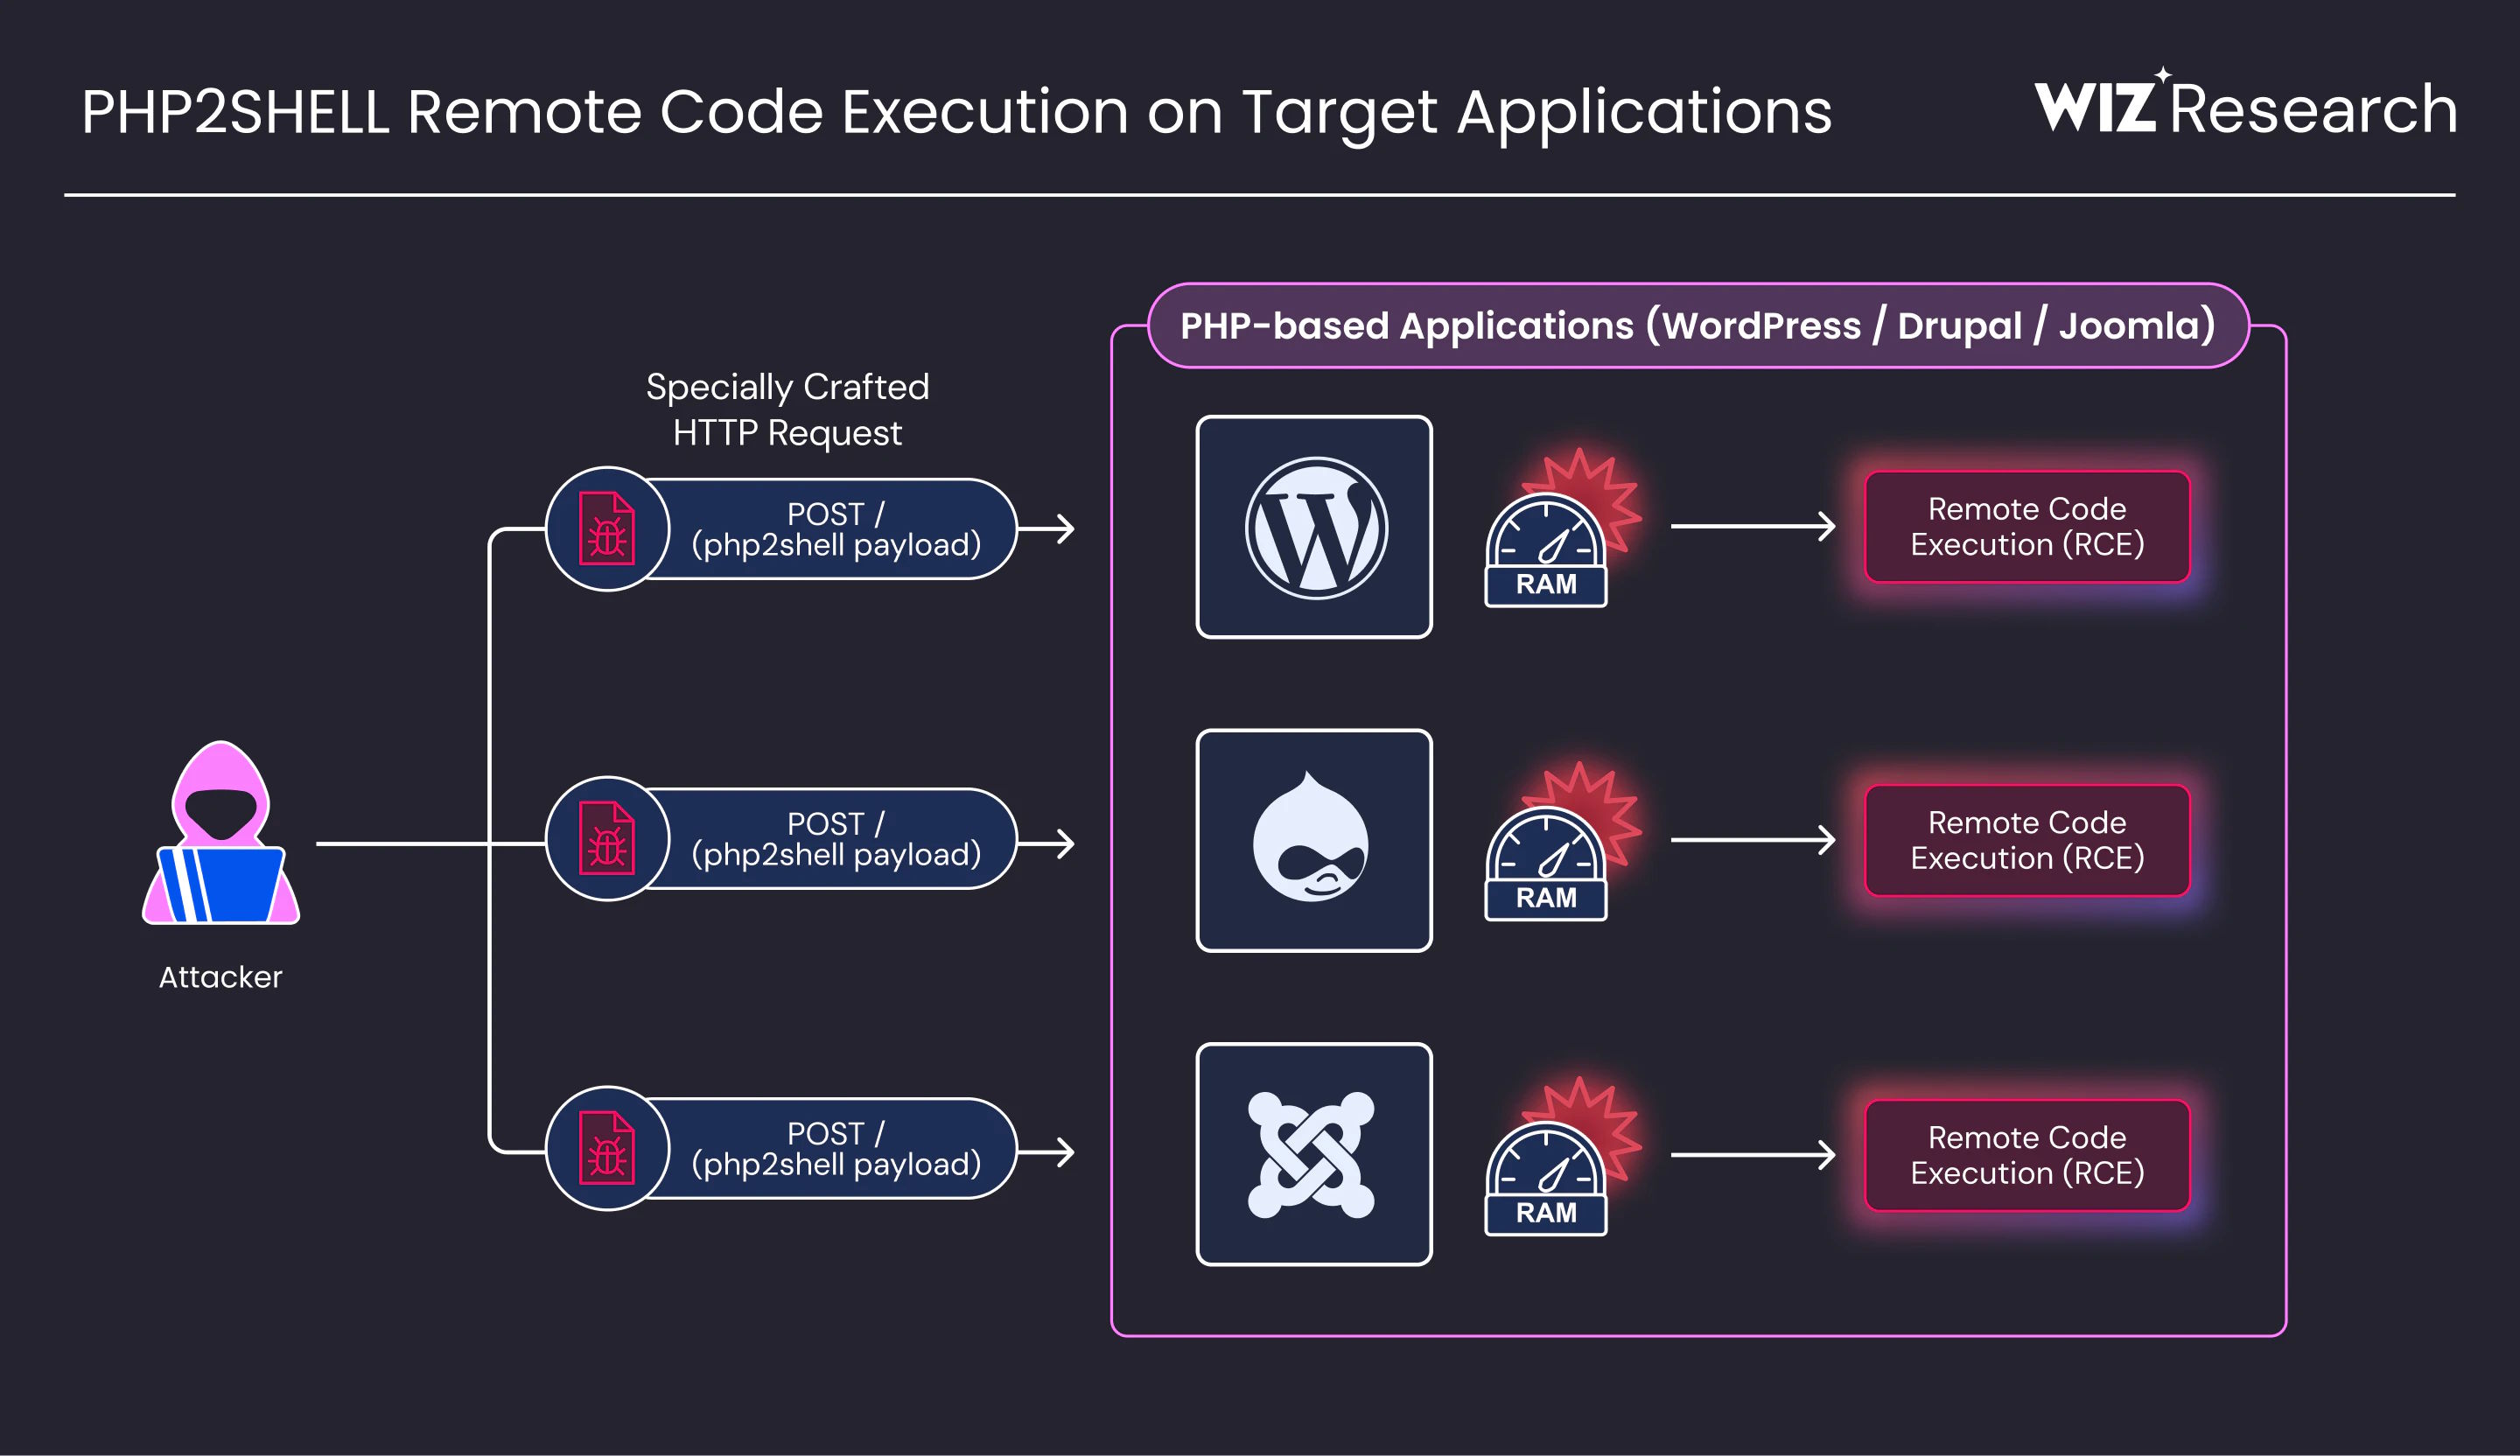
La PHP Foundation se llevó dos sorpresas más. Por un lado, Calif publicó antes de tiempo un vídeo en el que mostraba una prueba de concepto de PHP2Shell. El material fue borrado, pero siguió circulando. Por otro lado, la plataforma de seguridad Chainguard rompió el embargo seis horas antes y publicó los binarios con el parche para que sus usuarios pudieran actualizar los sistemas cuando se revelaran los fallos. Un atacante puede estudiar la corrección mientras que el resto de usuarios PHP sigue esperando el lanzamiento.
Divulgar PHP2Shell y poner a disposición de los usuarios de PHP los parches con las correcciones es solo un paso. Ahora es el turno de que los responsables de los servidores lo apliquen. De lo contrario, sus sistemas serán vulnerables a un tipo de ataque que puede ser devastador debido a que permite al atacante tomar el control y ejecutar código de forma remota. Actualizar un sistema es sencillo, pero se trata de un proceso que puede ser bastante laborioso y costoso cuando se debe aplicar a cientos de servidores. Aunque no lo parezca, PHP es tremendamente popular.
Esta no es la primera vez que el mundo se enfrenta a una vulnerabilidad de gran alcance que pone en jaque la seguridad. En 2014 apareció Heartbleed, una vulnerabilidad critica en OpenSSL, y en 2021 fue Log4Shell, un fallo critico que afectó a todos los sitios web que usaban Apache (que eran y son muchos). También hemos visto a un ransomware como WannaCry sembrar el pánico a nivel mundial.
Lo que sucedió entre el verano y el 21 de octubre de 2026 demuestra los avances en la gestión de la seguridad. En este caso la evidencia la aportan PHP Foundation y las compañías que han participado en la detección y solución de PHP2Shell, pero es de esperar que cualquier situación similar en el futuro se desarrolle igual de bien o mejor. Este episodio también nos demuestra que la IA es una herramienta tremendamente poderosa, siempre y cuando se encuentre en las manos adecuadas.